
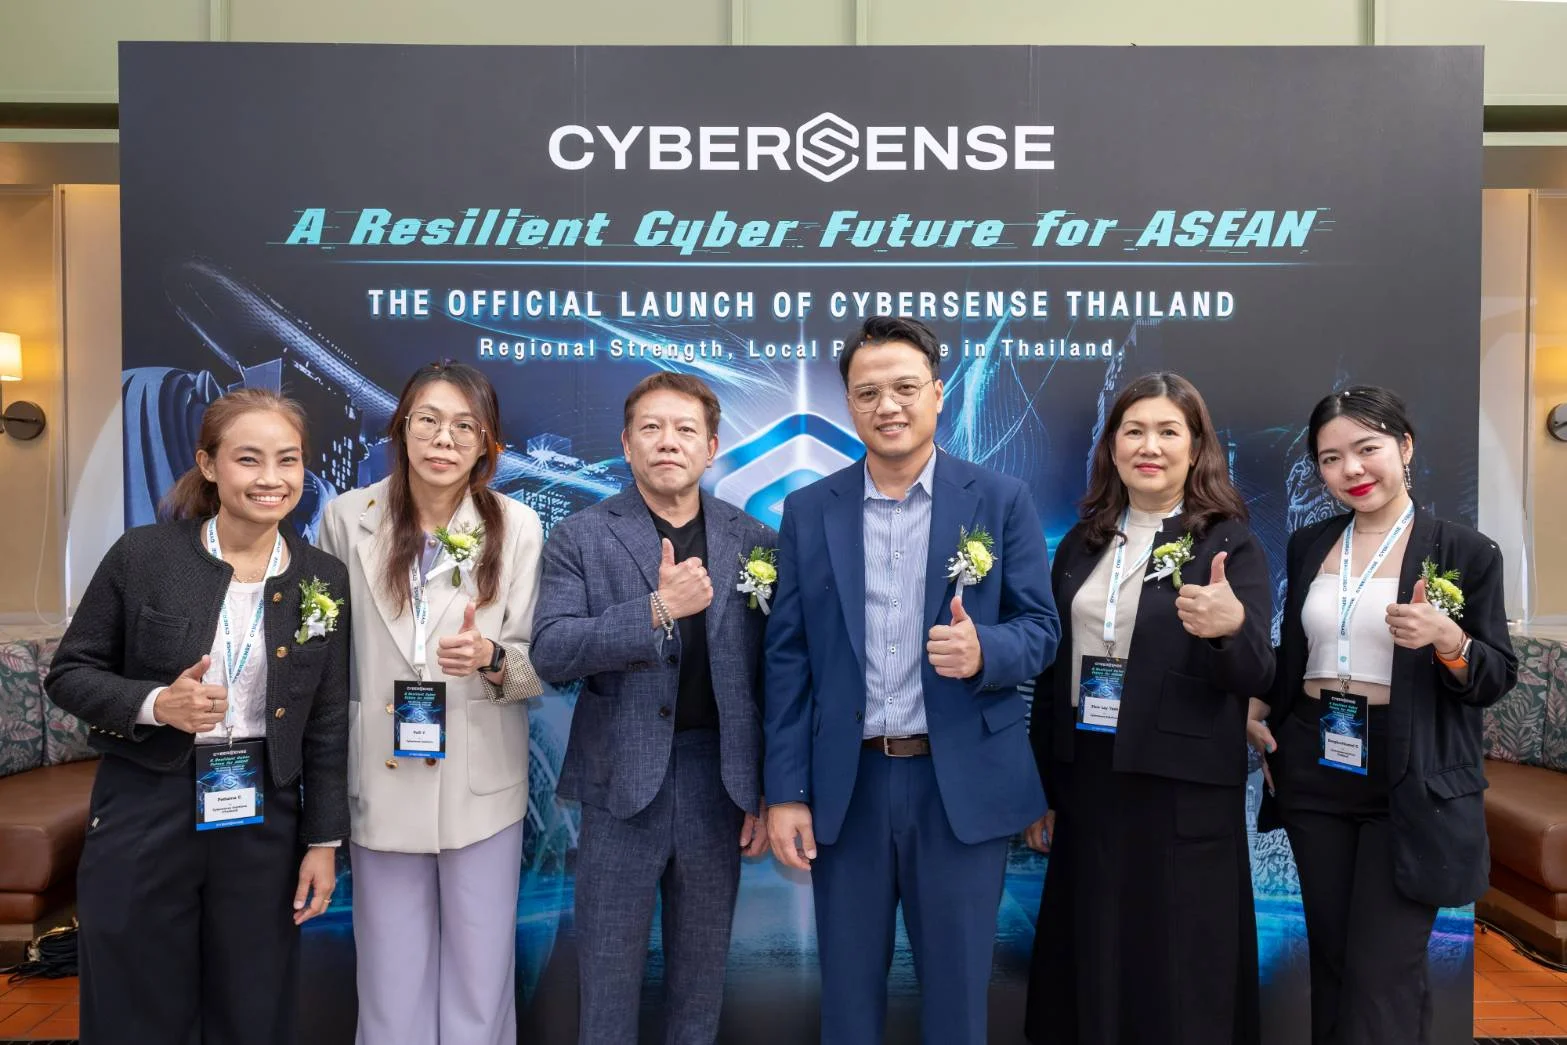
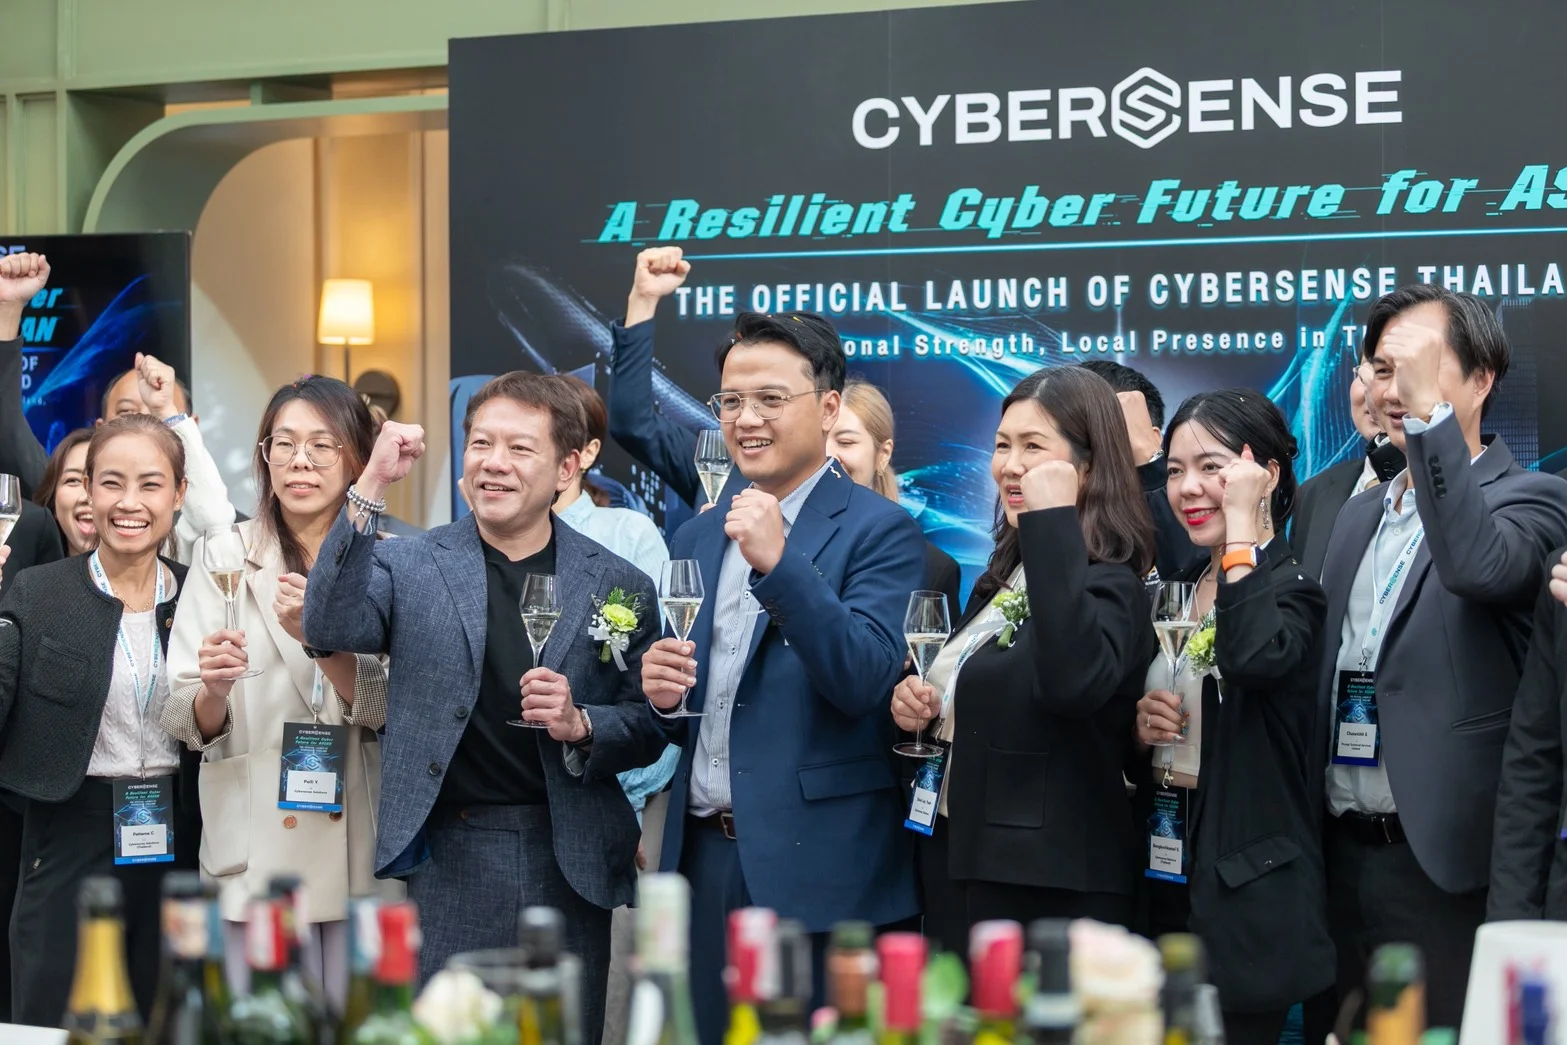
Cybersense Solutions เปิดตัวสำนักงานในประเทศไทยอย่างเป็นทางการ ชูแนวคิด "Built in ASEAN, for ASEAN" เพื่อยกระดับความมั่นคงปลอดภัยไซเบอร์ (Cyber Resilience) สำหรับภาคการเงินและพลังงาน ผ่านการเชื่อมโยงเครือข่ายข่าวกรองภัยคุกคามข้ามพรมแดน 5 ประเทศ
Cybersense Solutions ได้ประกาศเปิดตัวสำนักงานในประเทศไทยอย่างเป็นทางการ โดยชูแนวคิดหลัก "Built in ASEAN, for ASEAN" ซึ่งมุ่งเน้นการเชื่อมโยงเครือข่ายข่าวกรองภัยคุกคาม (Threat Intelligence) ข้ามพรมแดนใน 5 ประเทศ เพื่อเสริมสร้างความแข็งแกร่งด้านความมั่นคงปลอดภัยไซเบอร์ (Cyber Resilience) สำหรับกลุ่มลูกค้าในภาคโครงสร้างพื้นฐานที่สำคัญ โดยเฉพาะภาคการเงินและการธนาคาร รวมถึงภาคพลังงานและสาธารณูปโภค การเปิดตัวครั้งนี้ถือเป็นการจัดตั้งทีมงานประจำประเทศไทยอย่างถาวร เพื่อรองรับความต้องการของลูกค้าในภูมิภาคอย่างมีประสิทธิภาพ
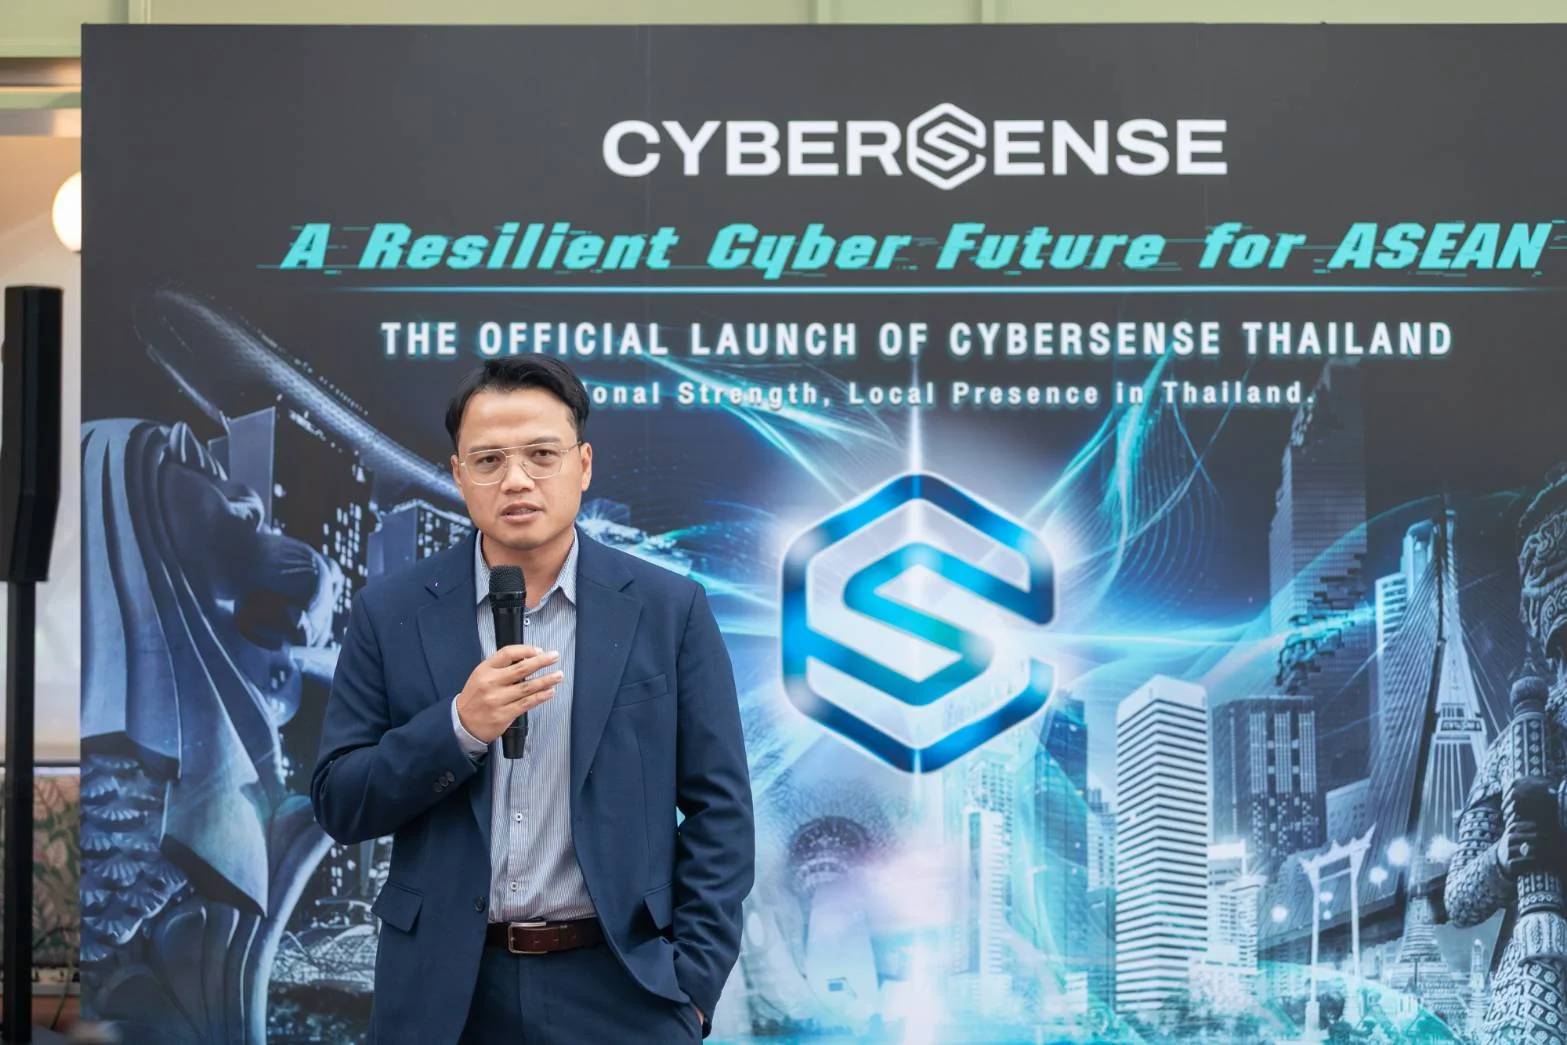
การดำเนินงานครั้งนี้ได้รับการนำโดย นายณัฐพล อาภาแสงเพชร ผู้จัดการทั่วไป บริษัท ไซเบอร์เซนส์ โซลูชันส์ (ประเทศไทย) จำกัด ซึ่งพร้อมได้รับการสนับสนุนอย่างเต็มศักยภาพจากเครือข่ายระดับภูมิภาคของบริษัท Cybersense โดยยึดมั่นในหลัก "Data Sovereignty" เพื่อสร้างความมั่นใจว่าข้อมูลทั้งหมดของลูกค้าจะถูกจัดเก็บและประมวลผลภายในประเทศไทย 100% โดยมีการแลกเปลี่ยนเฉพาะข้อมูลข่าวกรองภัยคุกคามระหว่างประเทศเท่านั้น ซึ่งถือเป็นหัวใจสำคัญในการรักษาความมั่นคงของข้อมูลองค์กร
นายเอเดรียน แฮร์ริส กรรมการผู้จัดการระดับภูมิภาค Cybersense กล่าวว่า ในยุคที่เศรษฐกิจของภูมิภาคอาเซียนมีความเชื่อมโยงกันอย่างใกล้ชิด ทั้งในด้านห่วงโซ่อุปทาน (Supply Chain) แพลตฟอร์มการทำงาน และระบบของซัพพลายเออร์ที่ใช้ร่วมกัน ภัยคุกคามทางไซเบอร์ที่เกิดขึ้นกับองค์กรหรือประเทศใดประเทศหนึ่งจึงสามารถส่งผลกระทบเป็นวงกว้างข้ามพรมแดนได้อย่างรวดเร็ว ดังนั้น ความสามารถในการรับมือและฟื้นตัวจากภัยคุกคามทางไซเบอร์ (Cyber Resilience) จึงถือเป็นปัจจัยสำคัญที่จะชี้วัดการเติบโตอย่างยั่งยืนของธุรกิจในอาเซียน
นายเอเดรียน แฮร์ริส กล่าวเพิ่มเติมว่า ความสามารถในการรับมือและฟื้นตัวอย่างมีประสิทธิภาพต้องสร้างขึ้นโดยทีมงานในพื้นที่และสามารถวัดผลได้อย่างเป็นรูปธรรม เพราะผู้ที่สามารถปกป้ององค์กรได้ดีที่สุดคือผู้ที่เข้าใจระบบ บุคลากร และบริบทของภัยคุกคามในภูมิภาคอย่างแท้จริง การทำงานภายใต้มาตรฐานเดียวกันทั่วทั้งภูมิภาคทำให้ลูกค้าของ Cybersense ไม่ว่าจะเป็นในสิงคโปร์ ไทย ฟิลิปปินส์ อินโดนีเซีย หรือเวียดนาม ได้รับบริการและโซลูชันที่มีคุณภาพระดับเดียวกัน
การดำเนินงานภายใต้มาตรฐานเดียวกันยังช่วยลดความซับซ้อนในการดำเนินงานขององค์กรที่ขยายธุรกิจไปยังหลายประเทศ โดยไม่ต้องแบกรับภาระในการบริหารจัดการข้อตกลงที่ซ้ำซ้อนอีกต่อไป ซึ่งสะท้อนถึงความมุ่งมั่นของ Cybersense ในการสนับสนุนองค์กรธุรกิจให้เติบโตได้อย่างมั่นคงและยั่งยืนในภูมิภาคอาเซียน โดยไม่ทิ้งภาระด้านความมั่นคงปลอดภัยไซเบอร์ไว้เพียงในระดับประเทศเดียว
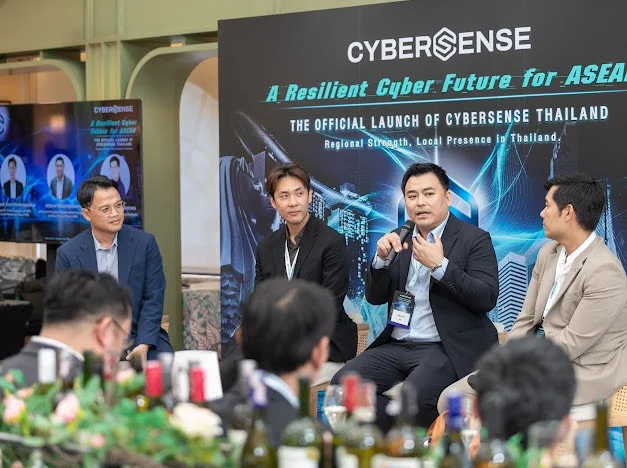
การเปิดตัว Cybersense ในประเทศไทยอย่างเป็นทางการภายใต้ธีม "A Resilient Cyber Future for ASEAN" นำโดย นายณัฐพล อาภาแสงเพชร พร้อมทีมงานประจำกรุงเทพฯ โดยได้รับการสนับสนุนอย่างเต็มศักยภาพจากเครือข่ายระดับภูมิภาค เพื่อร่วมขับเคลื่อนให้ธุรกิจขององค์กรไทยและอาเซียนเติบโตได้อย่างมั่นคงและยั่งยืน ท่ามกลางความท้าทายด้านภัยคุกคามทางไซเบอร์ที่ทวีความซับซ้อนและรวดเร็วในปัจจุบัน
ทางด้าน นายณัฐพล อาภาแสงเพชร ผู้จัดการทั่วไป บริษัท ไซเบอร์เซนส์ โซลูชันส์ (ประเทศไทย) จำกัด กล่าวว่า ปัจจุบันโจทย์สำคัญของผู้นำองค์กรไม่ใช่ "จะป้องกันทุกการโจมตีได้อย่างไร" อีกต่อไป แต่คือ "หากมีการโจมตีที่เล็ดลอดผ่านระบบป้องกันเข้ามาแล้ว บริการหรือระบบใดของธุรกิจที่ต้องสามารถดำเนินงานต่อไปได้" ซึ่งเรื่องนี้เป็นการตัดสินใจเชิงกลยุทธ์ทางธุรกิจ ไม่ใช่เพียงประเด็นทางเทคนิคด้านไอที
นายณัฐพล อธิบายเพิ่มเติมว่า เนื่องจากมีเพียงผู้บริหารระดับสูงเท่านั้นที่จะประเมินได้ว่าสิ่งใดมีความสำคัญสูงสุดต่อลูกค้าและองค์กร การกำหนดทิศทางด้านความมั่นคงปลอดภัยไซเบอร์จึงต้องเริ่มตั้งแต่ระดับการตัดสินใจเชิงกลยุทธ์ของผู้นำองค์กร เพื่อวางรากฐานที่แข็งแกร่งในการรับมือกับเหตุการณ์ไม่คาดฝันที่อาจส่งผลกระทบต่อธุรกิจอย่างรุนแรง
นายณัฐพล เชื่อในแนวทางที่เรียบง่ายแต่มีประสิทธิภาพ คือ "แบ่งปันข่าวกรอง แต่ข้อมูลอยู่กับที่" เพราะภัยคุกคามไร้พรมแดน รูปแบบการโจมตีที่เกิดขึ้นกับสถาบันการเงินในสิงคโปร์วันนี้อาจแพร่กระจายมาถึงกรุงเทพฯ ในสัปดาห์หน้า เราจึงต้องแลกเปลี่ยนข่าวกรองภัยคุกคาม (Threat Intelligence) ทั่วทั้งภูมิภาคอย่างรวดเร็วและทันต่อสถานการณ์
อย่างไรก็ตาม ข้อมูลของลูกค้านั้นแตกต่างออกไป ข้อมูลทั้งหมดต้องอยู่ภายใต้การควบคุมขององค์กรอย่างเข้มงวด และเป็นไปตามข้อบังคับทางกฎหมายของประเทศนั้น ๆ นี่คือหลักการสำคัญของ Cybersense ข้อมูลของลูกค้าไทยจะถูกจัดเก็บและประมวลผลภายในประเทศไทยเท่านั้น โดยมีการแลกเปลี่ยนเฉพาะข้อมูลข่าวกรองภัยคุกคามผ่านเครือข่ายระดับภูมิภาค ซึ่งช่วยสร้างความเชื่อมั่นให้กับลูกค้าว่าข้อมูลสำคัญจะไม่รั่วไหลหรือถูกนำไปใช้โดยบุคคลภายนอก
เพื่อสะท้อนให้เห็นถึงความสำคัญของการเตรียมความพร้อมรับมือภัยคุกคามทางไซเบอร์ นายเอเดรียน แฮร์ริส ได้อ้างอิงถึงรายงานวิจัยล่าสุดจาก IBM ซึ่งระบุว่า องค์กรทั่วโลกต้องใช้เวลาเฉลี่ย 247 วันในการตรวจพบและควบคุมเหตุการณ์ข้อมูลรั่วไหล ขณะที่ นายณัฐพล อาภาแสงเพชร ได้นำเสนอแง่มุมเชิงบริหารในเซสชัน "The Next Five Years" โดยชี้ให้เห็นว่า ผลลัพธ์ของการรับมือวิกฤตไซเบอร์ไม่ได้ถูกกำหนดขึ้นเพียงในห้องวอร์รูม (War Room) ขณะเกิดเหตุ
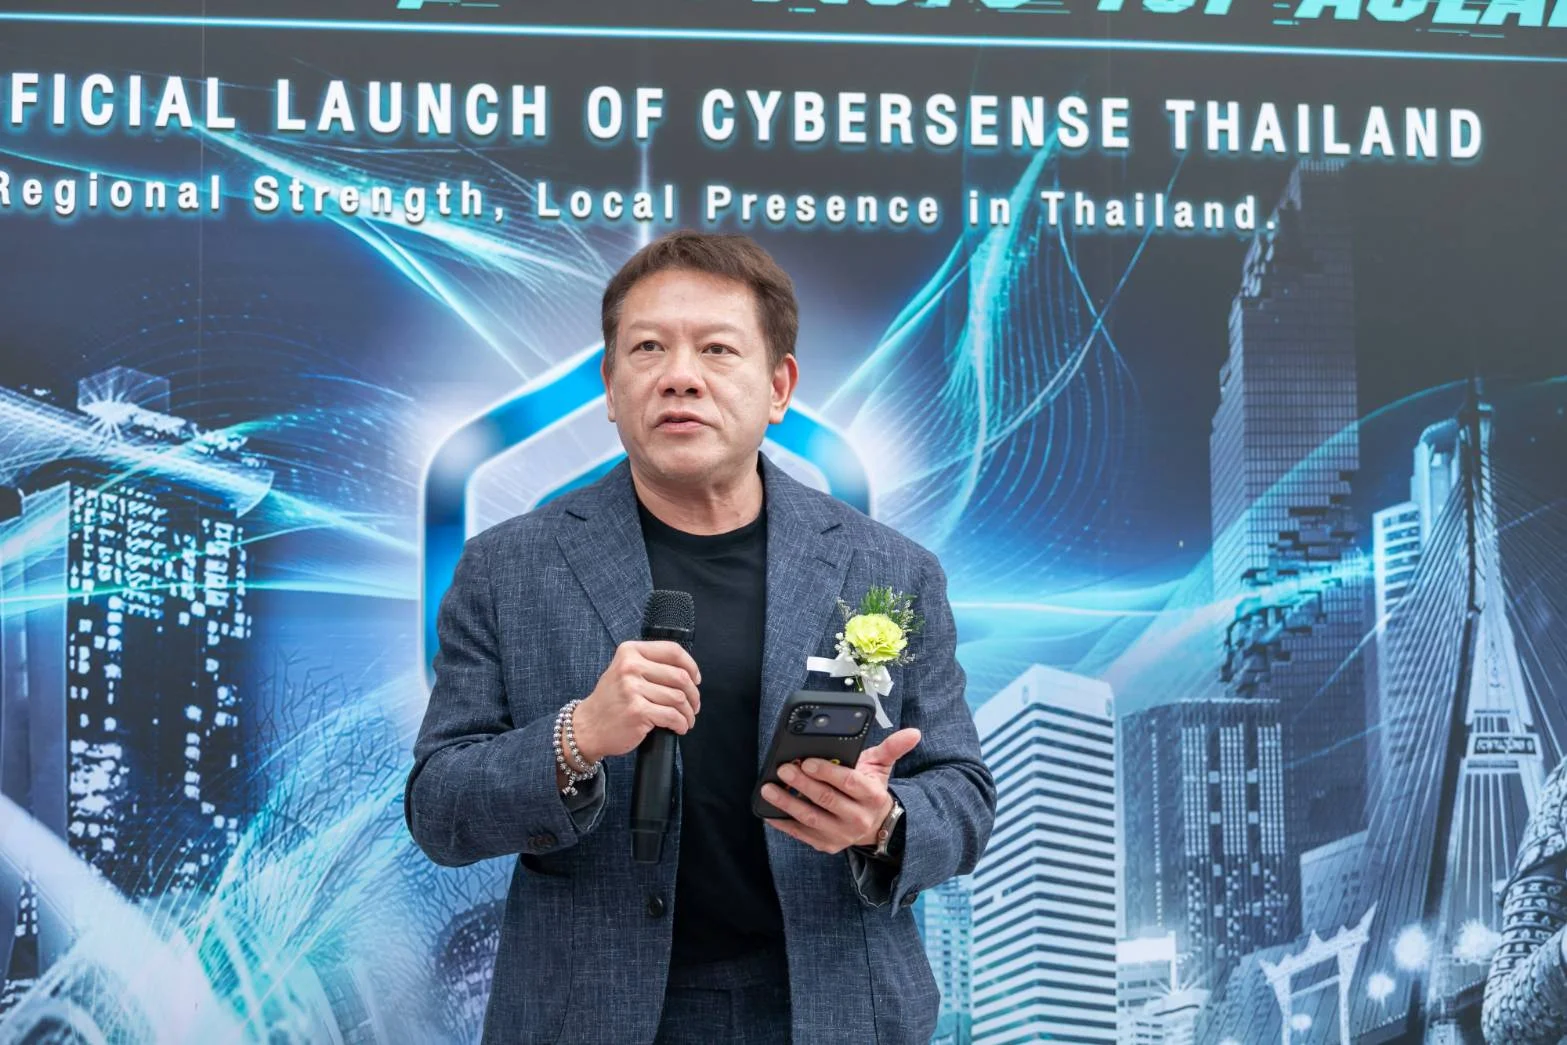
แต่ถูกกำหนดไว้ล่วงหน้าหลายเดือนหรือหลายปีจากการตัดสินใจเชิงกลยุทธ์ของผู้นำองค์กรตั้งแต่วันนี้ นายณัฐพล กล่าวเพิ่มเติมว่า "ลองจินตนาการถึงองค์กรไทย 2 แห่งในอีก 5 ปีข้างหน้า (ตุลาคม 2031) ที่อยู่ในอุตสาหกรรมเดียวกัน มีงบประมาณด้านความปลอดภัยเท่ากัน และเผชิญกับเหตุการณ์ระบบหยุดชะงักอย่างรุนแรงเหมือนกัน แต่แห่งแรกสามารถกู้คืนระบบและกลับมาดำเนินธุรกิจได้ตามปกติภายใน 2 วัน ขณะที่อีกแห่งกลับต้องใช้เวลามากกว่า 3 เดือนในการชี้แจงต่อคณะกรรมการบริหารและหน่วยงานกำกับดูแล" ซึ่งความแตกต่างที่เกิดขึ้นไม่ได้อยู่ที่ตัวเทคโนโลยี แต่อยู่ที่ "5 การตัดสินใจสำคัญ" ที่ผู้นำองค์กรเลือกที่จะลงมือทำหรือละเลยตั้งแต่วันนี้จนถึงวันนั้น
Cybersense CyberResilience DataSovereignty ThreatIntelligence ASEAN