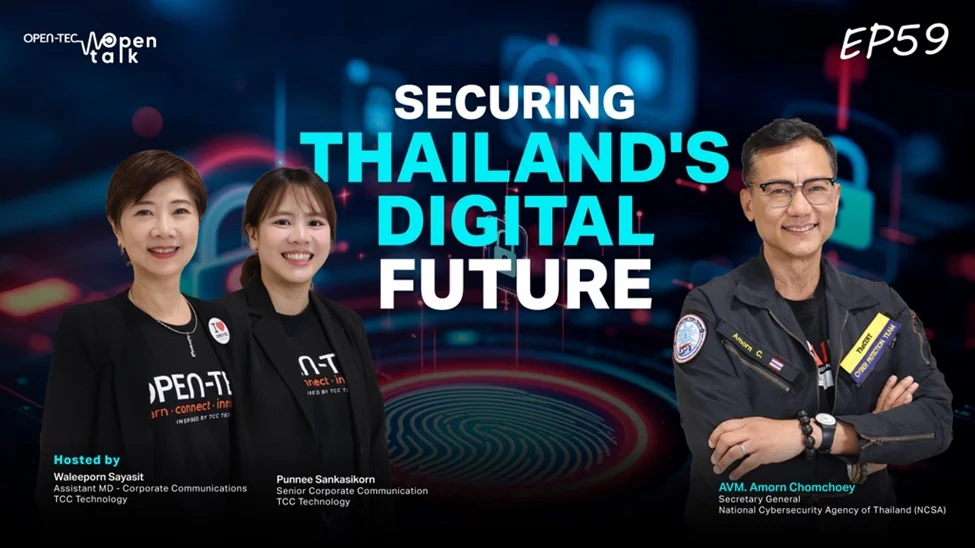
OPEN-TEC จัดเวที open talk ร่วมกับ NCSA เพื่อแบ่งปันมุมมองการสร้างความมั่นคงปลอดภัยทางไซเบอร์และเตรียมความพร้อมรับมือภัยคุกคามในยุคดิจิทัล
ในยุคปัจจุบันที่ภัยคุกคามทางไซเบอร์มีการพัฒนาและทวีความรุนแรงอย่างรวดเร็ว การรักษาความปลอดภัยในโลกดิจิทัลจึงไม่ได้จำกัดอยู่เพียงแค่การป้องกันเท่านั้น แต่ต้องครอบคลุมไปถึงการเตรียมความพร้อมอย่างรอบด้าน การมีทักษะในการรับมือกับสถานการณ์วิกฤต และความสามารถในการดำเนินธุรกิจหรือบริการต่อไปได้ทันทีเมื่อเกิดเหตุการณ์ไม่คาดคิดขึ้น ซึ่งสิ่งเหล่านี้ถือเป็นหัวใจสำคัญในการสร้างความมั่นคงให้แก่ระบบโครงสร้างพื้นฐานของประเทศ
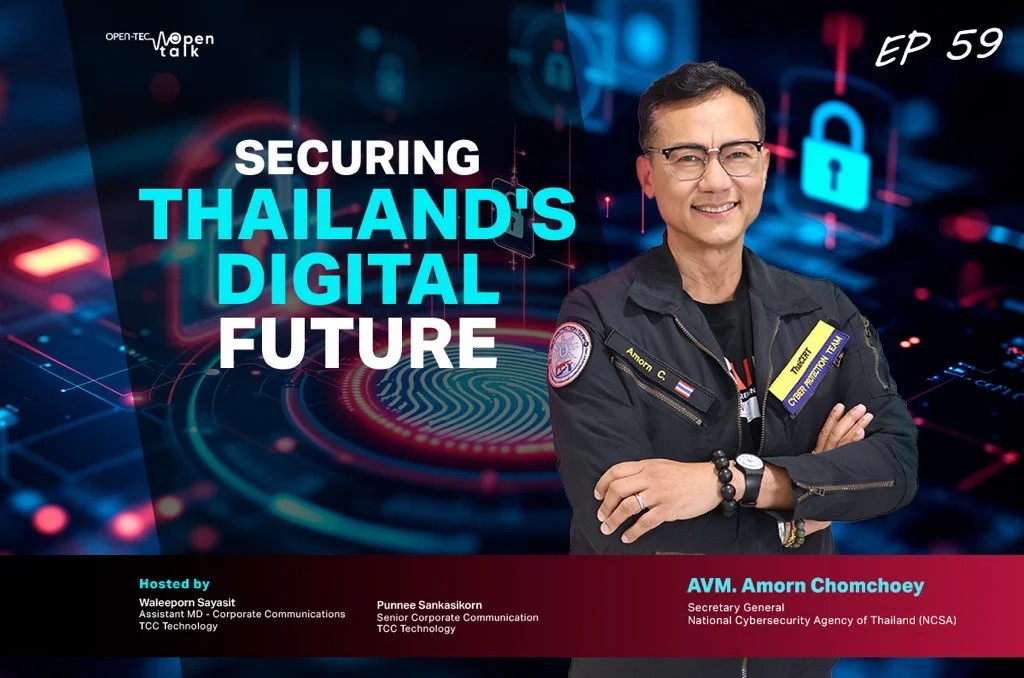
ล่าสุด OPEN-TEC ซึ่งเป็นศูนย์รวมองค์ความรู้ด้านเทคโนโลยี หรือ Tech Knowledge Sharing Platform ภายใต้การดูแลของ TCC Technology Group ได้จัดกิจกรรมในรูปแบบ open talk เพื่อเปิดพื้นที่ในการแลกเปลี่ยนมุมมองและประสบการณ์ด้านความปลอดภัยทางไซเบอร์โดยเฉพาะ โดยได้รับเกียรติจาก พลอากาศตรี อมร ชมเชย เลขาธิการสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NCSA) มาร่วมเป็นวิทยากรในการถ่ายทอดประสบการณ์และแนวคิดสำคัญเพื่อสร้างความตระหนักรู้ให้แก่ผู้เข้าร่วมงาน
พลอากาศตรี อมร ได้ให้ทัศนะที่น่าสนใจว่า ประเทศไทยกำลังก้าวเข้าสู่ช่วงเวลาที่สำคัญอย่างยิ่งในการยกระดับภูมิคุ้มกันทางไซเบอร์ของประเทศ เนื่องจากต้องเผชิญกับปัญหาที่สะสมมาจากในอดีตที่ยังไม่ได้รับการแก้ไขอย่างเต็มที่ ประกอบกับการเข้ามามีบทบาทของเทคโนโลยีปัญญาประดิษฐ์ หรือ AI ที่สร้างความเปลี่ยนแปลงอย่างมาก รวมถึงความท้าทายใหม่ๆ ที่กำลังจะเกิดขึ้นจากเทคโนโลยีควอนตัม ซึ่งล้วนเป็นปัจจัยที่ทำให้การเตรียมพร้อมด้านความปลอดภัยทางไซเบอร์กลายเป็นเรื่องที่รอไม่ได้อีกต่อไป
สำหรับบทบาทของ NCSA นั้น ได้ถูกจัดตั้งขึ้นภายใต้พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 โดยมีภารกิจหลักในการสร้างพื้นที่ทางไซเบอร์ที่ปลอดภัยและมีความน่าเชื่อถือให้แก่ประชาชนและองค์กรต่างๆ ภารกิจของหน่วยงานครอบคลุมตั้งแต่การกำหนดนโยบาย การวางแผน และการกำหนดมาตรฐานต่างๆ รวมถึงการทำงานอย่างใกล้ชิดร่วมกับหน่วยงานกำกับดูแลและโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (Critical Information Infrastructure: CII) เพื่อสร้างความมั่นคงให้แก่ระบบพื้นฐานของประเทศ
ในการดำเนินงานของ NCSA นั้น ยึดถือหลักการสำคัญ 3 เสาหลัก คือ People, Process และ Technology ซึ่งทั้งสามส่วนนี้จะต้องทำงานสอดประสานกันอย่างเป็นระบบเพื่อรับมือกับความเสี่ยงที่เปลี่ยนแปลงอยู่ตลอดเวลา การสร้างความตระหนักรู้ให้แก่บุคลากร การวางกระบวนการทำงานที่ชัดเจน และการนำเทคโนโลยีที่เหมาะสมมาประยุกต์ใช้ คือกลไกสำคัญในการสร้างเกราะป้องกันทางไซเบอร์ที่แข็งแกร่ง เพื่อให้มั่นใจว่าระบบสารสนเทศของประเทศจะสามารถดำเนินต่อไปได้อย่างปลอดภัยและมั่นคงในระยะยาว
หนึ่งในความท้าทายสำคัญที่ประเทศไทยต้องเผชิญคือสิ่งที่เรียกว่า “Technology Debt” หรือหนี้ทางเทคโนโลยี ซึ่งเป็นปัญหาที่สะสมมาจากอดีต เนื่องจากในช่วง 20 ปีที่ผ่านมา ประเทศไทยมีการนำอินเทอร์เน็ตและเทคโนโลยีไอทีเข้ามาใช้งานอย่างรวดเร็วและกว้างขวาง แต่ในขณะนั้นการให้ความสำคัญกับเรื่องความปลอดภัยทางไซเบอร์ยังไม่เข้มข้นเท่าที่ควร ส่งผลให้ระบบจำนวนมากที่ใช้งานอยู่ในปัจจุบันยังมีช่องโหว่และข้อจำกัดทางเทคนิคที่สะสมมาจนถึงปัจจุบัน ทำให้กลายเป็นภาระที่ต้องเร่งแก้ไขในปัจจุบัน
ในขณะที่องค์กรต่างๆ ต้องเดินหน้าเข้าสู่ยุคดิจิทัลและมีการนำเทคโนโลยีใหม่ๆ เข้ามาใช้อย่างต่อเนื่อง การจัดการกับปัญหาเดิมควบคู่ไปกับการรับมือภัยคุกคามรูปแบบใหม่จึงเป็นเรื่องจำเป็นอย่างยิ่ง องค์กรต้องเร่งยกระดับความปลอดภัยของระบบเดิมที่มีอยู่ พร้อมกับการสร้างความเข้าใจที่ถูกต้องเกี่ยวกับความรับผิดชอบของผู้ใช้งาน และที่สำคัญคือการยกระดับภาพลักษณ์ด้านความปลอดภัยทางไซเบอร์ของทั้งหน่วยงานภาครัฐและภาคเอกชน เพื่อสร้างความเชื่อมั่นให้กับผู้ใช้บริการในยุคที่การเชื่อมต่อทางดิจิทัลกลายเป็นส่วนหนึ่งของชีวิตประจำวัน
ปัจจุบัน AI กำลังเข้ามาเปลี่ยนโฉมหน้าของสมรภูมิด้านความปลอดภัยทางไซเบอร์อย่างมีนัยสำคัญ โดยส่งผลกระทบทั้งในด้านการดำเนินธุรกิจปกติและในมิติของอาชญากรรมทางไซเบอร์ ความเสี่ยงที่ประชาชนอาจได้รับจากการใช้ AI มีความหลากหลายและซับซ้อนมากขึ้น ตั้งแต่การใช้ AI เพื่อเลียนแบบเสียงของบุคคลจริง การสร้างภาพหรือวิดีโอปลอมแบบ Deepfake ไปจนถึงการผลิตข้อมูลเท็จหรือข้อมูลบิดเบือนที่ดูแนบเนียนขึ้น ซึ่งล้วนส่งผลกระทบต่อความน่าเชื่อถือและความปลอดภัยของข้อมูลส่วนบุคคลในวงกว้าง
ในระดับองค์กร การรับมือกับ AI ก็มีความท้าทายเฉพาะตัว โดยเฉพาะอย่างยิ่งกับ Agentic AI ที่อาจถูกนำมาใช้เป็นเครื่องมือในการโจมตีระบบขององค์กร นอกจากนี้ การนำ AI มาประยุกต์ใช้ในเชิงธุรกิจหากขาดการคำนึงถึงความปลอดภัยทางไซเบอร์ตั้งแต่เริ่มต้นของการพัฒนา ก็อาจกลายเป็นช่องทางที่สร้างความเสี่ยงรูปแบบใหม่ให้กับองค์กรได้ ดังนั้นการออกแบบระบบ AI ที่มีความปลอดภัยจึงเป็นรากฐานสำคัญที่องค์กรต้องให้ความสำคัญเพื่อป้องกันไม่ให้เทคโนโลยีที่ทันสมัยกลายเป็นช่องโหว่ที่เปิดโอกาสให้ผู้ไม่หวังดีเข้ามาโจมตีระบบได้
การรักษาความปลอดภัยของ AI จะต้องเริ่มต้นตั้งแต่วันแรกของการพัฒนา หรือที่เรียกว่า Security must start from day one โดยครอบคลุมในทุกมิติ ตั้งแต่การเลือกใช้ซอฟต์แวร์ การจัดการข้อมูล การฝึกฝนโมเดล ไปจนถึงการตรวจสอบการทำงานหลังจากที่นำไปใช้งานจริง การพัฒนา AI จึงจำเป็นต้องมีการเฝ้าติดตามอย่างต่อเนื่องเพื่อให้มั่นใจว่าระบบยังคงทำงานได้ตามวัตถุประสงค์ทางธุรกิจที่วางไว้ รวมถึงต้องมีการตรวจสอบข้อมูลที่ใช้ในการฝึก AI อย่างเข้มงวดเพื่อป้องกันไม่ให้ข้อมูลเหล่านั้นถูกดัดแปลงหรือแก้ไขก่อนการนำไปใช้งานจริง
นอกจากนี้ การออกแบบและพัฒนาอัลกอริทึมของ AI ยังต้องคำนึงถึงความสามารถในการประมวลผล การตัดสินใจ หรือการคาดการณ์ผลลัพธ์ที่ลดอคติลงให้ได้มากที่สุด ควบคู่ไปกับการรักษาประสิทธิภาพของระบบให้คงอยู่ เนื่องจากในปัจจุบันระบบ AI ยังถือเป็นพื้นที่ที่เครื่องมือและแนวทางด้าน Security อยู่ในระหว่างการพัฒนาและปรับปรุงอย่างต่อเนื่อง องค์กรต่างๆ จึงจำเป็นต้องติดตามแนวทางใหม่ๆ และปรับเปลี่ยนกระบวนการรักษาความปลอดภัยให้มีความสอดคล้องกับลักษณะเฉพาะของเทคโนโลยี AI ที่มีความซับซ้อนและเปลี่ยนแปลงอยู่ตลอดเวลา
สำหรับโครงสร้างพื้นฐานสำคัญของประเทศ ไม่ว่าจะเป็นระบบพลังงาน สาธารณสุข การคมนาคม หรือบริการทางการเงิน การรักษาความปลอดภัยต้องครอบคลุมตั้งแต่การป้องกัน การตรวจจับ ไปจนถึงการรับมือและฟื้นฟูระบบ เนื่องจากในความเป็นจริงไม่มีระบบใดที่สามารถรับประกันการป้องกันได้ 100% แนวคิดเรื่อง Cyber Resilience จึงถูกนำมาใช้เพื่อเน้นย้ำให้องค์กรสามารถทนทานต่อการโจมตี ตรวจจับและตอบสนองได้อย่างรวดเร็ว รวมถึงสามารถกู้คืนระบบและทำให้บริการสำคัญกลับมาดำเนินต่อได้ นอกจากนี้ยังต้องสร้าง Cybersecurity Culture ที่ความปลอดภัยเป็นหน้าที่ของทุกคน ตั้งแต่ผู้ใช้งาน นักพัฒนา ไปจนถึงผู้บริหาร เพื่อสร้างพฤติกรรมด้านความปลอดภัยที่ยั่งยืน
การสร้าง Cybersecurity Culture เป็นสิ่งสำคัญที่ต้องทำควบคู่ไปกับเทคโนโลยีและกระบวนการ เพราะการสร้างความตระหนักรู้เพียงอย่างเดียวอาจไม่เพียงพอต่อการสร้างพฤติกรรมที่ถูกต้องในระยะยาว ตัวอย่างเช่น เมื่อพนักงานพบอีเมลที่น่าสงสัย ควรมีการแจ้งเตือนผู้อื่นเพื่อให้คนรอบข้างได้เรียนรู้และระมัดระวังมากขึ้น วัฒนธรรมนี้ต้องครอบคลุมทุกระดับ ตั้งแต่นักพัฒนาที่ต้องคำนึงถึงความปลอดภัยควบคู่ไปกับการพัฒนาผลิตภัณฑ์ ไปจนถึงผู้บริหารที่ต้องให้ความสำคัญกับความปลอดภัยในทุกการตัดสินใจสำคัญขององค์กร และการก้าวไปสู่แนวคิด Zero Trust ที่ถือเป็นการเดินทางที่ต่อเนื่องเพื่อความปลอดภัยที่ยั่งยืน
CyberResilience NCSA OPEN-TEC Cybersecurity ArtificialIntelligence